

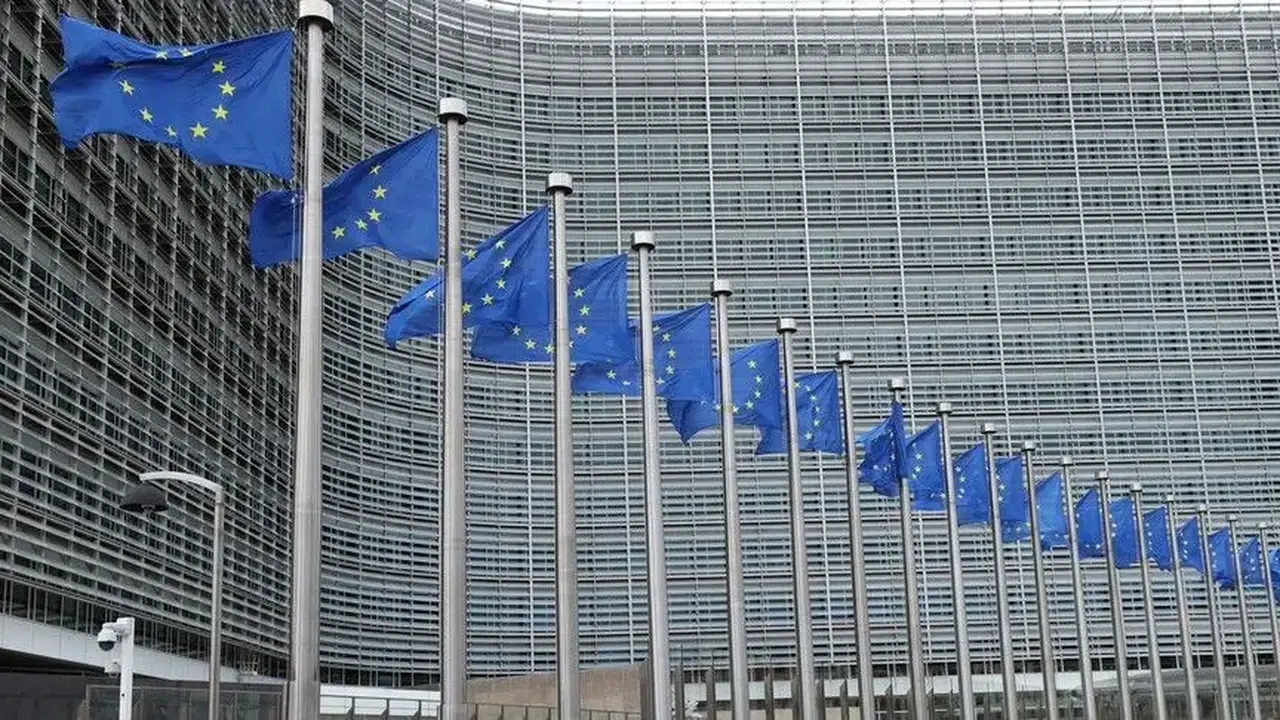
Avrupa Birliği (AB) Komisyonunun dijital altyapısı, son yılların en kapsamlı siber saldırılarından biriyle karşı karşıya kaldı. Kurumun bilgi teknolojileri sistemlerini hedef alan saldırı nedeniyle iç işleyişte 10 günü aşkın süredir ciddi kesintiler yaşanırken, çalışanların kişisel verilerinin siber korsanların eline geçmiş olabileceği değerlendiriliyor.
Politico'nun üst düzey AB kaynaklarına dayandırdığı bilgilere göre, saldırı doğrudan kurum personelinin özlük haklarını ve günlük işleyişini yürüten kritik yazılımları etkiledi. Yaşanan dijital kriz sonucunda çalışanların maaş bordroları, izin süreçleri ve sağlık harcaması geri ödemelerine ilişkin işlemlerde uzun süreli aksamalar meydana geldi.
Veri ihlali belirsizliği sürüyor
Konuya ilişkin bilgi veren ve isminin açıklanmasını istemeyen bir AB yetkilisi, saldırının büyük oranda kontrol altına alındığını ancak kurum içi sistemlerde oluşan hasarın tam boyutunun henüz tespit edilemediğini vurguladı. Sistemlerin kademeli olarak yeniden devreye alındığını aktaran yetkili, teknik incelemelerin çok yönlü sürdüğünü ifade etti.
Saldırının en kritik boyutunu oluşturan veri sızıntısı ihtimali ise henüz netlik kazanmadı. Personelin kişisel bilgilerinin kopyalanıp kopyalanmadığının kesinleşmediğini belirten yetkili, bu belirsizlik nedeniyle kurum çalışanlarına şu aşamada yalnızca sınırlı düzeyde bilgilendirme yapıldığını kaydetti.
Kritik sistemler kesintiye uğradı
Siber saldırının yarattığı tahribat, Komisyonun temel dijital araçlarını doğrudan etkiledi. Çalışanların maaş bordroları, izin talepleri ve mesai saatlerinin takip edildiği "Sysper" platformu ile sağlık harcamalarının geri ödemelerinde kullanılan "MyPMO" sistemi uzun süre hizmet veremedi. Hafta başında yeniden erişime açılan Sysper sisteminde dün kısa süreli yeni bir kesinti daha yaşanırken, Komisyonun çeviri hizmetlerinin de 17 Kasım itibarıyla saldırıdan etkilendiği bildirildi.
Saldırıda yapay zeka destekli araç kullanıldı
Yapılan ilk teknik analizler, saldırının arkasındaki yönteme dair dikkat çekici detayları ortaya çıkardı. Uluslararası bilgisayar korsanlarının bu ayın başlarında, sistemlerdeki güvenlik açıklarını tespit etmek amacıyla geliştirilen ve kamuya açık olan yapay zeka destekli ARTEX aracını kötüye kullandığı belirlendi. AB yetkilileri, bazı siber tehdit aktörlerinin bu tür gelişmiş yazılımları manipüle ederek doğrudan Komisyon ağlarını hedef aldığını doğruladı.
AB yönetimi acil toplandı
Yaşanan siber güvenlik krizi, Brüksel'de en üst düzeyde alarma geçilmesine neden oldu. Komisyonun en üst düzey kriz yönetim organı olan Kurumsal Yönetim Kurulu (Corporate Management Board), devam eden dijital tehditleri değerlendirmek üzere bu ayın başlarında acil koduyla toplandı. Toplantının ardından dijital hizmetlerden sorumlu birimlere güvenlik protokollerinin en üst seviyeye çıkarılması talimatı verildi.
AB Komisyonu Sözcüsü Thomas Regnier de kurum sistemlerine yönelik siber saldırı girişimini doğrulayarak gerekli tüm savunma önlemlerinin devreye sokulduğunu açıkladı. Hedef alınan sistemlerle ilgili standart güvenlik prosedürlerinin işletildiğini ve ilgili kişilerin bilgilendirildiğini belirten Regnier, olası veri kaybı ve hasar tespitine yönelik soruşturmanın titizlikle sürdürüldüğünü ifade etti.